 Vývoj IS a portálov
Domov / IT riešenia a služby / AI riešenia pre regulované prostredia
AI riešenia pre regulované prostredia
Navrhujeme a implementujeme AI riešenia pre organizácie, ktoré potrebujú využívať umelú inteligenciu bezpečne, kontrolovane a v súlade s požiadavkami regulovaného prostredia. Pomáhame zákazníkom posúdiť vhodné use cases, analyzovať dopady na dáta, bezpečnosť a regulácie, navrhnúť architektúru riešenia a implementovať AI modely vrátane lokálne prevádzkovaných LLM riešení na vlastnej infraštruktúre.
AI pod kontrolou
Dáta, bezpečnosť a governance
Flexibilný model prevádzky
Cloud / on-premise / hybrid
Naše služby
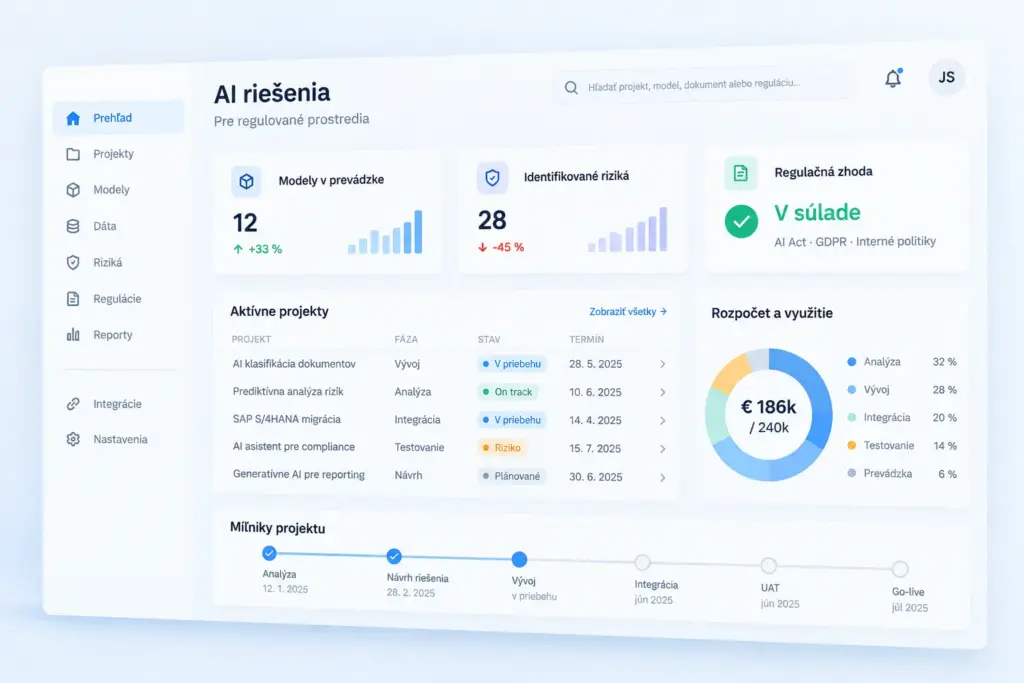
AI riešenia navrhnuté pre citlivé dáta a regulácie
V regulovanom prostredí nestačí nasadiť verejný AI nástroj a začať ho používať. Organizácia musí vedieť, aké dáta do riešenia vstupujú, kde sa spracúvajú, kto k nim má prístup, aký je účel použitia, aké riziká vznikajú a ktoré regulačné požiadavky sa na riešenie vzťahujú.
Identifikujeme vhodné oblasti využitia AI, očakávané výstupy, typy používateľov, dátové zdroje, obmedzenia a požadovanú mieru kontroly.
Vyhodnocujeme dopady na dáta, bezpečnosť, prevádzku, používateľov a relevantné požiadavky ako GDPR, AI Act, NIS2, DORA alebo interné bezpečnostné pravidlá.
Naše služby
Lokálne AI a LLM modely na vlastnej infraštruktúre
Pre organizácie, ktoré pracujú s citlivými dátami alebo majú vyššie požiadavky na kontrolu, môže byť vhodné prevádzkovať AI riešenie lokálne alebo v kontrolovanom prostredí. Navrhujeme architektúru pre lokálne LLM modely, privátne AI riešenia a hybridné scenáre.
Navrhujeme riešenia pre prevádzku modelov na vlastnej infraštruktúre, privátnom cloude alebo v hybridnom prostredí podľa bezpečnostných a výkonových požiadaviek.
Riešime spôsob práce s citlivými dátami, izoláciu prostredia, autentifikáciu, autorizáciu, logovanie, auditovanie a ochranu vstupov aj výstupov.
Benefity
Bezpečnosť, governance a auditovateľnosť AI
AI riešenie v organizácii musí byť nielen funkčné, ale aj spravovateľné. Potrebné je nastaviť pravidlá používania, vlastníctvo riešenia, zodpovednosti, prácu s dátami, hodnotenie rizík, monitoring, logovanie a kontrolu výstupov.
Identifikácia rizík spojených s dátami, modelmi, používateľmi, výstupmi, integráciami a možným zneužitím riešenia.
Nastavenie bezpečnostných obmedzení, schvaľovania use cases, oprávnení, kontroly výstupov a pravidiel práce s citlivými dátami.
Logovanie požiadaviek, sledovanie používania, evidencia rozhodnutí, kontrola prístupov a spätné vyhodnotenie správania riešenia.
Náš prístup
Ako pristupujeme k návrhu AI riešení
Od analýzy use cases cez posúdenie regulácií a návrh architektúry až po implementáciu a prevádzku.
01 | Krok 1
Analýza potrieb a use cases
Zmapujeme procesy, používateľov, dátové zdroje, očakávané prínosy, obmedzenia a vhodné scenáre využitia AI.
02 | Krok 2
Posúdenie dopadov a regulácií
Vyhodnotíme dopady na bezpečnosť, ochranu dát, prevádzku, používateľov, compliance a relevantné regulačné požiadavky.
03 | Krok 3
Návrh architektúry riešenia
Navrhneme cieľovú architektúru vrátane výberu modelov, spôsobu prevádzky, integračných väzieb, dátových tokov, prístupov a bezpečnostných opatrení.
04 | Krok 4
Implementácia a prevádzka
Implementujeme riešenie, nastavíme dátové zdroje, prístupy, monitoring, guardrails, testovanie kvality a zabezpečíme podporu a ďalší rozvoj.
Naše projekty
IS Mobilný policajt
Vývoj IS a portálov
Relevantné referencie
Vývoj IS a portálov
Kontaktujte nás
Chcete využívať AI bezpečne a pod vlastnou kontrolou?
Ján Kratka
Riaditeľ divízie riadenia IT služieb a infraštruktúry