 Kybernetická bezpečnosť
Domov / IT riešenia a služby / Kybernetická bezpečnosť
Kybernetická bezpečnosť
Pomáhame organizáciám budovať, riadiť a rozvíjať kybernetickú bezpečnosť v súlade s požiadavkami zákona o kybernetickej bezpečnosti, NIS2, ISO 27001 a interných bezpečnostných pravidiel. Poskytujeme analýzy stavu, prípravu na audit, bezpečnostný monitoring, technické testovanie, návrh a implementáciu bezpečnostných riešení, školenia, riadenie a službu manažéra kybernetickej bezpečnosti.
Certifikovaná expertíza
CISSP, CISM, CCISO, ISO 27001, MKB
End-to-end cybersecurity
Governance, ochrana, detekcia a reakcia
Naše služby
Kybernetická bezpečnosť ako riadený proces
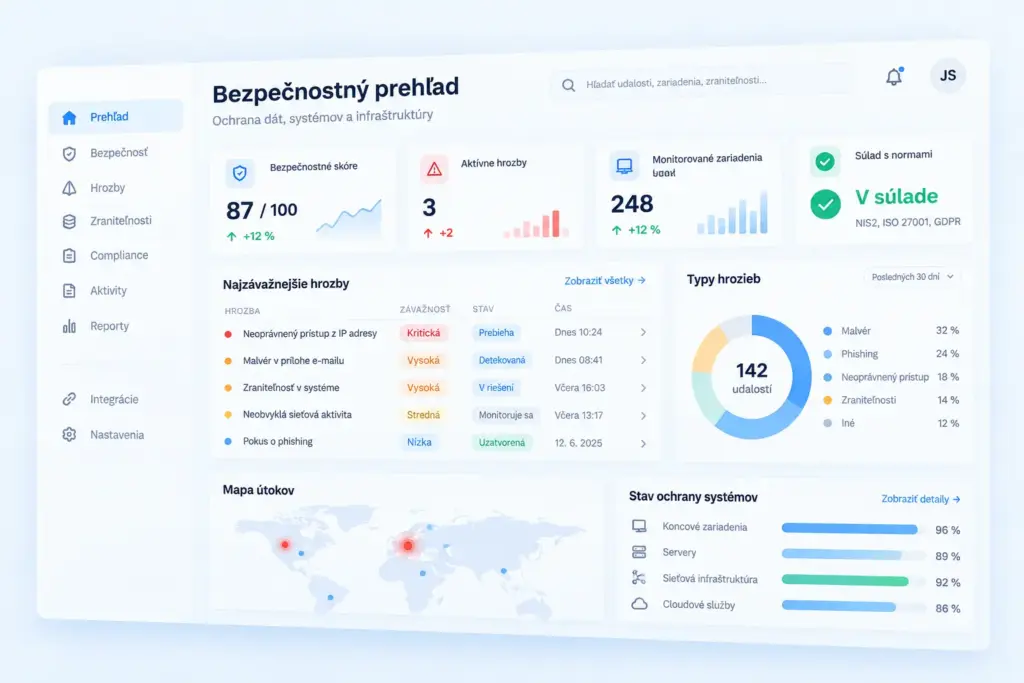
Kybernetická bezpečnosť nie je jednorazový projekt ani nákup technológie. Organizácia musí poznať svoje aktíva, riziká, zodpovednosti, bezpečnostné opatrenia, dodávateľov, procesy riadenia incidentov a stav pripravenosti na audit alebo reguláciu.
Posudzujeme aktuálny stav bezpečnostných opatrení, procesov, dokumentácie, technológií, rizík a pripravenosti organizácie na regulácie alebo audit.
Pripravujeme realistický plán opatrení, priorít, zodpovedností a krokov na zvyšovanie kybernetickej odolnosti organizácie.
Naše služby
Podpora ZoKB, NIS2 a auditnej pripravenosti
Pre organizácie, ktoré spadajú alebo môžu spadať pod požiadavky zákona o kybernetickej bezpečnosti a smernice NIS2, je dôležité mať prehľad o povinnostiach, bezpečnostných opatreniach, dokumentácii, audite, hlásení incidentov a riadení rizík.
Pomáhame s gap analýzou, kontrolou dokumentácie, návrhom opatrení, prípravou podkladov a odstránením zistených nedostatkov.
Poskytujeme službu manažéra kybernetickej bezpečnosti podľa požiadaviek zákona – riadenie opatrení, komunikácia s vedením a auditná pripravenosť.
Naše služby
Technické bezpečnostné služby a monitoring
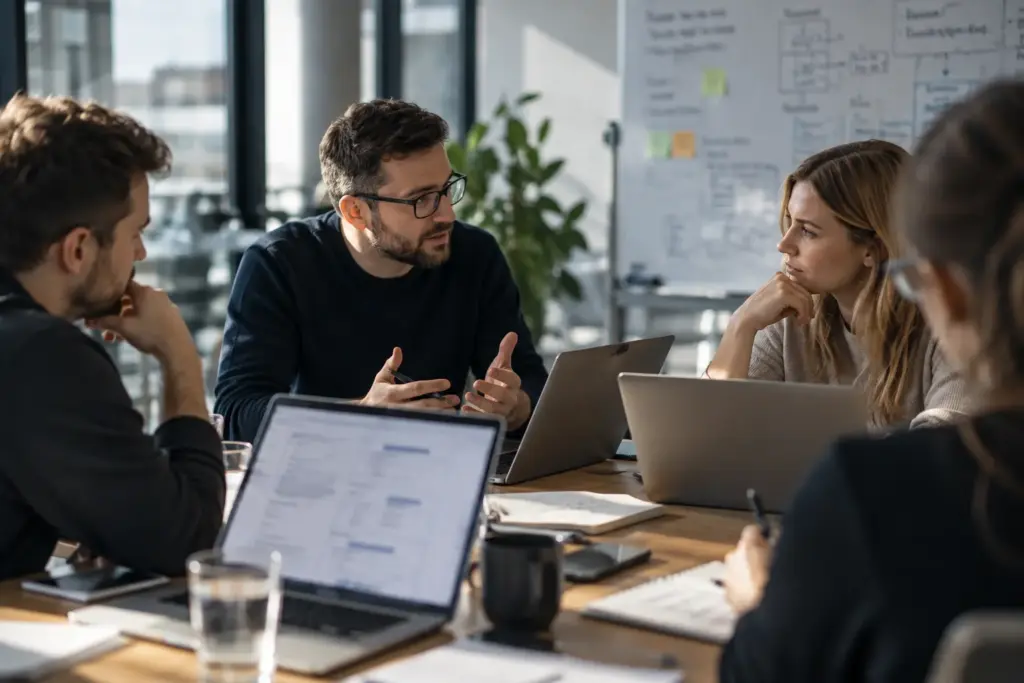
Zabezpečujeme návrh, implementáciu a podporu technických bezpečnostných riešení a monitorovacích kapacít. Pomáhame chrániť koncové zariadenia, sieť, identity, aplikácie, dáta a kritické systémy a budovať bezpečnostnú viditeľnosť.
EDR, antivírus, DLP, firewall, segmentácia, PAM a WAF – návrh, implementácia a podpora technických opatrení.
Identifikácia zraniteľností, bezpečnostné skeny, penetračné testovanie, vyhodnotenie rizík a návrh nápravných opatrení.
Zber logov, korelácia udalostí, detekčné scenáre, dashboardy a podpora reakcie na bezpečnostné incidenty.
Náš prístup
Ako pristupujeme ku kybernetickej bezpečnosti
Od zhodnotenia stavu a identifikácie povinností cez návrh opatrení až po implementáciu a priebežné zlepšovanie.
01 | Krok 1
Zhodnotenie aktuálneho stavu
Analyzujeme organizáciu, systémy, procesy, bezpečnostné opatrenia, dokumentáciu, riziká, monitoring a regulačné požiadavky.
02 | Krok 2
Identifikácia povinností a rizík
Vyhodnotíme relevantné požiadavky ZoKB, NIS2, ISO 27001, interných pravidiel a dopadov na konkrétne prostredie zákazníka.
03 | Krok 3
Návrh opatrení a technológií
Pripravíme návrh organizačných, procesných a technických opatrení vrátane bezpečnostných riešení, priorít a odporúčaného postupu.
04 | Krok 4
Implementácia a prevádzka
Pomáhame s implementáciou, dokumentáciou, monitoringom, školeniami, testovaním a dlhodobým riadením kybernetickej bezpečnosti.
Naše projekty
Vybudovanie a zriadenie bezpečnostného operačného centra SOC
Kybernetická bezpečnosť
Kybernetická bezpečnosť
 Kybernetická bezpečnosť
Základná báza údajov pre geografický informačný systém ZBGIS a kybernetická bezpečnosť
 Kybernetická bezpečnosť
Relevantné referencie
Kybernetická bezpečnosť
Kybernetická bezpečnosť
Kybernetická bezpečnosť
Kybernetická bezpečnosť
Základná báza údajov pre geografický informačný systém ZBGIS a kybernetická bezpečnosť
Kontaktujte nás
Potrebujete posilniť kybernetickú bezpečnosť?
Ján Kratka
Riaditeľ divízie riadenia IT služieb a infraštruktúry